






Praktyczny komentarz do dyrektywy NIS2, który pokazuje, jak nowe obowiązki cyberbezpieczeństwa przełożyć na konkretne działania w organizacji. Autorzy omawiają kluczowe wymagania, zasady zarządzania ryzykiem, raportowanie incydentów, odpowiedzialność kadry...

Praktyczny komentarz do dyrektywy NIS2, który pokazuje, jak nowe obowiązki cyberbezpieczeństwa przełożyć na konkretne działania w organizacji. Autorzy omawiają kluczowe wymagania, zasady zarządzania ryzykiem, raportowanie incydentów, odpowiedzialność kadry zarządzającej oraz sankcje, łącząc analizę prawną z praktyką wdrożeniową.
-10%
Dyrektywa NIS2. Komentarz
Dyrektywa NIS2. Komentarz
Redakcja naukowa: Mateusz Jakubik, Rafał Prabucki
Agata Andruszkiewicz, Patrycja Bądek, Przemysław Barchan, Mariusz Brzozowski, Adam Czubak, Oskar Grajewski, Stanisław Hady-Głowiak, Jarosław Homa, Mateusz Jakubik, Michał Jaworski, Martyna Jeute, Adrian Kapczyński, Wojciech Lamik, Monika Lasota, Dominik Lubasz, Adam Mizerski, Rafał Nikodym, Arkadiusz Osypiuk, Krzysztof Pawliczuk, Dominika Prabucka, Rafał Prabucki, Rafał Skibicki, Konrad Szewczak, Kamil Szpyt, Mariola Więckowska, Karol Witas, Aleksander Wojdyła, Emilia Zalewska-Czajczyńska
Agata Andruszkiewicz, Patrycja Bądek, Przemysław Barchan, Mariusz Brzozowski, Adam Czubak, Oskar Grajewski, Stanisław Hady-Głowiak, Jarosław Homa, Mateusz Jakubik, Michał Jaworski, Martyna Jeute, Adrian Kapczyński, Wojciech Lamik, Monika Lasota, Dominik Lubasz, Adam Mizerski, Rafał Nikodym, Arkadiusz Osypiuk, Krzysztof Pawliczuk, Dominika Prabucka, Rafał Prabucki, Rafał Skibicki, Konrad Szewczak, Kamil Szpyt, Mariola Więckowska, Karol Witas, Aleksander Wojdyła, Emilia Zalewska-Czajczyńska
Praktyczny komentarz do dyrektywy NIS2, który pokazuje, jak nowe obowiązki cyberbezpieczeństwa przełożyć na konkretne działania w organizacji. Autorzy omawiają kluczowe wymagania, zasady zarządzania ryzykiem, raportowanie incydentów, odpowiedzialność kadry...
Praktyczny komentarz do dyrektywy NIS2, który pokazuje, jak nowe obowiązki cyberbezpieczeństwa przełożyć na konkretne działania w organizacji. Autorzy omawiają kluczowe wymagania, zasady zarządzania ryzykiem, raportowanie incydentów, odpowiedzialność kadry zarządzającej oraz sankcje, łącząc analizę prawną z praktyką wdrożeniową.
Opis publikacji
Dyrektywa NIS2 wyznacza nowy standard cyberbezpieczeństwa w Unii Europejskiej. Jej wdrożenie nałożyło na przedsiębiorstwa i instytucje obowiązki związane z zarządzaniem ryzykiem, raportowaniem incydentów oraz odpowiedzialnością kadry zarządzającej.
Autorzy omawiają:
- zakres stosowania dyrektywy,
- obowiązki podmiotów kluczowych i ważnych,
- zasady zarządzania ryzykiem,
- procedury zgłaszania incydentów,
- system nadzoru,
- sankcje za naruszenie przepisów.
Publikacja łączy dogłębną analizę prawną z praktyką wdrożeniową. Pokazuje, jak przełożyć wymagania regulacyjne na konkretne działania organizacyjne i techniczne, jak budować oraz rozwijać system zarządz...
Dyrektywa NIS2 wyznacza nowy standard cyberbezpieczeństwa w Unii Europejskiej. Jej wdrożenie nałożyło na przedsiębiorstwa i instytucje obowiązki związane z zarządzaniem ryzykiem, raportowaniem incydentów oraz odpowiedzialnością kadry zarządzającej.
Autorzy omawiają:
- zakres stosowania dyrektywy,
- obowiązki podmiotów kluczowych i ważnych,
- zasady zarządzania ryzykiem,
- procedury zgłaszania incydentów,
- system nadzoru,
- sankcje za naruszenie przepisów.
Publikacja łączy dogłębną analizę prawną z praktyką wdrożeniową. Pokazuje, jak przełożyć wymagania regulacyjne na konkretne działania organizacyjne i techniczne, jak budować oraz rozwijać system zarządzania bezpieczeństwem informacji, a także jak interpretować nowe obowiązki w kontekście norm ISO/IEC i innych europejskich regulacji, takich jak RODO, DORA czy CER.
Atutem komentarza są liczne tabele porównawcze, zestawienia obowiązków, mapowania wymagań NIS2 na normy ISO/IEC oraz praktyczne wskazówki przygotowane przez ekspertów na co dzień zajmujących się cyberbezpieczeństwem, ochroną danych i compliance.
Książka jest przeznaczona dla członków zarządów, kadry menedżerskiej, specjalistów ds. cyberbezpieczeństwa, compliance, audytu i zarządzania ryzykiem, a także pracowników administracji publicznej oraz wszystkich osób odpowiedzialnych za bezpieczeństwo informacji i zgodność organizacji z nowymi regulacjami.
Opis publikacji aktualny na dzień: 2026-07-02
Zobacz spis treści Fragment dla Ciebie
Nie możesz się zdecydować? Przeczytaj fragment publikacji!
Przeczytaj fragment Informacje
Rok publikacji: 2026
Wydanie: 1
Liczba stron: 532
Seria: Komentarze praktyczne
Rodzaj: Komentarz
Okładka: miękka
Format: B5
Towar w kategorii: Ochrona danych osobowych
Wersja publikacji: Książka papier
ISBN: 978-83-8438-487-9
Kod towaru: KAM-7405 W01P01
Dane producenta: Wolters Kluwer Polska sp. z o.o. | Przyokopowa 33 | 01-208 | Warszawa | PL | pl-obsluga.profinfo@wolterskluwer.com | +48 801 04 45 45
Spis treści
...
| Zawartość | Nr strony |
|---|---|
| Wykaz skrótów | 7 |
| Słowo wstępne | 11 |
| Rozdział I. Przepisy ogólne | 49 |
| Rozdział II. Skoordynowane ramy w zakresie cyberbezpieczeństwa | 174 |
| Zawartość | Nr strony |
|---|---|
| Wykaz skrótów | 7 |
| Słowo wstępne | 11 |
| Rozdział I. Przepisy ogólne | 49 |
| Rozdział II. Skoordynowane ramy w zakresie cyberbezpieczeństwa | 174 |
| Rozdział III. Współpraca na poziomie unijnym i międzynarodowym | 219 |
| Rozdział IV. Środki zarządzania ryzykiem w cyberbezpieczeństwie i obowiązki dotyczące zgłaszania incydentów | 287 |
| Rozdział V. Jurysdykcja i rejestracja | 372 |
| Rozdział VI. Wymiana informacji | 396 |
| Rozdział VII. Nadzór i egzekwowanie przepisów | 403 |
| Rozdział VIII. Akty delegowane i wykonawcze | 476 |
| Rozdział IX. Przepisy końcowe | 491 |
| Załączniki | 507 |
| Autorzy | 515 |
FAQ
Kogo dotyczą obowiązki wynikające z dyrektywy NIS2?
Publikacja szczegółowo wyjaśnia, które podmioty są objęte regulacją NIS2, omawiając kryteria sektorowe, wielkościowe i funkcjonalne. Autorzy wskazują również, kiedy obowiązki mogą dotyczyć podmiotów niezależnie od ich wielkości, jeśli świadczą usługi o kluczowym znaczeniu dla gospodarki lub bezpieczeństwa.
Jakie obowiązki w zakresie cyberbezpieczeństwa nakłada NIS2 na organizacje?
Komentarz omawia wymagania dotyczące zarządzania ryzykiem, wdrażania środków technicznych i organizacyjnych, bezpieczeństwa łańcucha dostaw, ciągłości działania oraz procedur zgłaszania incydentów. Szczególną uwagę poświęcono odpowiedzialności kierownictwa za nadzór nad tymi procesami.
W jaki sposób NIS2 jest powiązana z RODO i ochroną danych osobowych?
Książka wyjaśnia relacje pomiędzy NIS2, RODO i polską ustawą o krajowym systemie cyberbezpieczeństwa. Autorzy pokazują, jak postępować w sytuacjach, gdy incydent cyberbezpieczeństwa jednocześnie stanowi naruszenie ochrony danych osobowych oraz jakie obowiązki zgłoszeniowe powstają wobec różnych organów.
Jak przygotować organizację do wdrożenia wymagań NIS2?
Publikacja nie ogranicza się do analizy przepisów. Zawiera praktyczne wskazówki dotyczące budowy systemu zarządzania bezpieczeństwem informacji, mapowania wymagań NIS2 na normy ISO/IEC, przygotowania dokumentacji oraz organizacji procesów compliance i zarządzania ryzykiem.
Dla kogo przeznaczony jest komentarz do dyrektywy NIS2?
Książka została przygotowana dla członków zarządów, kadry kierowniczej, specjalistów ds. cyberbezpieczeństwa, compliance, audytu i zarządzania ryzykiem, a także pracowników administracji publicznej odpowiedzialnych za zgodność organizacji z nowymi regulacjami. Stanowi praktyczne wsparcie dla podmiotów przygotowujących się do spełnienia wymogów NIS2.
Autorzy
Agata Andruszkiewicz [ORCID: 0009-0007-2887-2897] – doktor nauk prawnych, radca w administracji rządowej oraz Inspektor Ochrony Danych w Ministerstwie Rodziny, Pracy i Polityki Społecznej. Współpracuje również z wieloma uczelniami, łącząc działalność naukową z praktyką zawodową. Specjalizuje się w prawie nowych technologii, cyberbezpieczeństwie oraz ochronie danych osobowych. Jej zainteresowania badawcze i zawodowe obejmują w szczególności prawne aspekty bezpieczeństwa informacji, cyberodporność, zarządzanie ryzykiem w obszarze cyberbezpieczeństwa, zarządzanie kryzysowe oraz zagadnienia związane z compliance. Zajmuje się także problematyką wdrażania i stosowania krajowych oraz unijnych regulacji, w tym dyrektyw NIS2 i CER, przepisów RODO oraz regulacji dotyczących sztucznej inteligencji, w szczególności AI Act. W swojej pracy wspiera podmioty sektora publicznego i prywatnego w budowaniu skutecznych systemów zarządzania zgodnością oraz realizacji wymogów regulacyjnych. Została uhonorowana Medalem Komisji Edukacji Narodowej (2019) oraz Srebrnym Medalem za Długoletnią Służbę (2020).
Patrycja Bądek – radczyni prawna. Specjalizuje się w prawie nowych technologii, umowach IT oraz doradztwie regulacyjnym, w szczególności w przygotowywaniu i negocjowaniu umów wdrożeniowych, utrzymaniowych, SLA oraz dokumentacji dla usług SaaS, IaaS i PaaS, a także we wdrażaniu obowiązków wynikających z nowych regulacji krajowych i unijnych oraz prowadzeniu audytów prawnych. Doradza również w zakresie ochrony danych osobowych, własności intelektualnej, prawa reklamy, zwalczania nieuczciwej konkurencji oraz bieżącej obsługi korporacyjnej spółek. Autorka kilkudziesięciu opracowań i artykułów prawnych, w tym dla Polskiej Agencji Rozwoju Przedsiębiorczości (PARP) oraz Polskiej Izby Firm Szkoleniowych (PIFS).
Przemysław A. Barchan – adwokat, założyciel kancelarii Barchan Legal, członek Polskiego Towarzystwa Informatycznego, ISSA Polska, European AI Alliance, członek Komisji ds. Informatyzacji i Cyberbezpieczeństwa Okręgowej Rady Adwokackiej w Warszawie. Wykładowca w ramach szkoleń samorządu adwokackiego. Prelegent na polskich i zagranicznych konferencjach. Współautor „Dobrych praktyk dotyczących cyberbezpieczeństwa w działalność i kancelarii adwokackich i pracy adwokata”. Specjalista m.in. z zakresu prawa IT, sztucznej inteligencji, cyberbezpieczeństwa, danych osobowych, FinTech, LegalTech, chmury obliczeniowej.
Mariusz Brzozowski – absolwent podyplomowych studiów Executive MBA dla branży wodociągowej, ekspert w sprawach antyterrorystycznej ochrony infrastruktury krytycznej. Specjalizuje się w zarządzaniu zespołami odpowiedzialnymi za zabezpieczanie obszarów, obiektów i urządzeń oraz koordynację wymiany informacji między uczestnikami systemu ochrony antyterrorystycznej. Nauczyciel akademicki na Wydziale Prawa i Administracji Uniwersytetu Warmińsko-Mazurskiego w Olsztynie, wykładowca studiów podyplomowych, edukator oraz współorganizator studiów podyplomowych i kursu „Koordynator bezpieczeństwa IK”. Prelegent, konferansjer i organizator konferencji, forów oraz kongresów poświęconych m.in. zarządzaniu kryzysowemu, ochronie ludności, ochronie infrastruktury krytycznej oraz audytowi i kontroli w obszarze bezpieczeństwa. Członek ACFE Poland Chapter #183 oraz członek zarządu stowarzyszenia Centrum Bezpieczeństwa Obszaru Morza Bałtyckiego. Prowadzi działalność gospodarczą Secure The Future, specjalizującą się w audytach i kontroli zgodności z wymaganiami prawnymi w zakresie bezpieczeństwa organizacji, opracowywaniu dokumentacji polityk bezpieczeństwa oraz organizacji ćwiczeń i szkoleń. Realizuje audyty bezpieczeństwa w obiektach strategicznych dla RP, w tym u operatorów infrastruktury krytycznej. Wspiera organizacje w ocenie ryzyka, przeciwdziałaniu sytuacjom kryzysowym oraz przygotowaniu do wdrażania wymogów wynikających z dyrektyw NIS2 i CER.
Adam Czubak [ORCID: 0000-0003-1336-2839] – doktor inżynier, ekspert w dziedzinie cyberbezpieczeństwa, bezpieczeństwa informacji i sieci komputerowych; adiunkt na Uniwersytecie Opolskim oraz właściciel i główny architekt 4crypto.eu. Od 2001 r. łączy działalność naukową i dydaktyczną z praktyką konsultingową oraz realizacją projektów badawczo-rozwojowych i wdrożeniowych dla sektora publicznego, ochrony zdrowia i przedsiębiorstw. Specjalizuje się w technicznych audytach bezpieczeństwa IT, testach penetracyjnych, zarządzaniu podatnościami, projektowaniu architektur bezpieczeństwa, hardeningu systemów, kryptografii i bezpieczeństwie protokołów sieciowych. Wspiera organizacje w dostosowaniu do wymagań KSC, NIS2, KRI, RODO i DORA pod względem technicznym. Posiada certyfikaty CISSP, CEH, CCNP Security, CCNP Enterprise, CCNA CyberOps, CCSA, JNCIS-ER i LPIC-1 oraz uprawnienia instruktorskie Cisco CCSI. Autor i współautor ponad 30 publikacji naukowych z zakresu sieci komputerowych i cyberbezpieczeństwa. W latach 2021–2024 kierował finansowanym przez Narodowe Centrum Badań i Rozwoju projektem CyberEva, poświęconym monitorowaniu i ocenie bezpieczeństwa urządzeń IoT/IoE.

Oskar Grajewski [ORCID: 0009-0009-7968-5543] – adwokat, absolwent Wydziału Prawa i Administracji Uniwersytetu Jagiellońskiego. Ukończył studia podyplomowe „Cyber Science. Tokenizacja i automatyzacja” na Uniwersytecie Śląskim, „Cyber Science – Zarządzanie cyberbezpieczeństwem” na Politechnice Śląskiej oraz „Bankowość” w Szkole Głównej Handlowej. Posiada certyfikaty Lead Auditor ISO 22301, Lead Auditor ISO/IEC 27001 oraz Lead Implementer i Lead Auditor ISO/IEC 42001. Członek Instytutu LegalTech przy Naczelnej Radzie Adwokackiej i Zespołu ds. digitalizacji pionu dyscyplinarnego Adwokatury. Sędzia Sądu Dyscyplinarnego, przedstawiciel Izby Adwokackiej w Wałbrzychu ds. Nowych Technologii oraz członek Komisji Doskonalenia Zawodowego. Prezes Zarządu Stowarzyszenia Przedsiębiorców i Kupców Świdnickich oraz członek SABI. Autor i współautor publikacji z zakresu prawa nowych technologii, cyberbezpieczeństwa i ochrony danych osobowych, w tym komentarza do dyrektywy NIS2 wydanego przez Wolters Kluwer. Uczestnik konferencji WeRobot Europe oraz hackathonów Asseco & Cyber Science i Legal Hackathon w latach 2024–2025, a także mentor podczas hackathonu Hack4Law.
Stanisław Hady-Głowiak [ORCID: 0000-0002-1060-6984] – doktor nauk prawnych, radca prawny, partner w spółce KiHG Radcowie Prawni obsługującej podmioty publiczne i prywatne na terenie całej Polski, wieloletni pracownik administracji publicznej, audytor, w tym audytor wiodący wg normy PN/EN ISO 27001, 22301, członek Społecznego Zespołu Ekspertów przy Prezesie Urzędu Ochrony Danych Osobowych, członek Zespołu Prezesa GUS do spraw rozwoju zastosowań Big Data i uwarunkowań regulacyjnych, autor wielu publikacji naukowych, branżowych, Adiunkt w Katedrze Prawa Gospodarczego na Uniwersytecie Ekonomicznym w Katowicach oraz prowadzący szkolenia, kursy i wykłady na kilku wyższych uczelniach, ekspert w sprawach bezpieczeństwa informacji i ochrony danych osobowych. Posiada bogate doświadczenie w sektorze prywatnym i publicznym zarówno w organach administracji publicznej, jak i jednostek samorządu terytorialnego, w tym jako audytor i ekspert w dziedzinie bezpieczeństwa informacji i prawnego otoczenia funkcjonowania organizacji.
Jarosław Homa [ORCID: 0000-0001-7497-5909] – doktor inżynier, MBA – CISO, Pełnomocnik Rektora ds. Cyberbezpieczeństwa oraz Wicedyrektor Centrum Cyberbezpieczeństwa Politechniki Śląskiej. Menedżer zarządzania cyberbezpieczeństwem i architekt IT/cyberbezpieczeństwa, wykładowca Politechniki Śląskiej, Akademii WSB oraz PJATK. Specjalizuje się w zarządzaniu cyberbezpieczeństwem, architekturze systemów IT/OT, projektowaniu i wdrażaniu rozwiązań SOC oraz dostosowywaniu organizacji do wymagań NIS2, ustawy o krajowym systemie cyberbezpieczeństwa, NIST, ISO/IEC 27001 i ISO 22301. Jest członkiem PTI oraz ISSA Polska, audytorem wiodącym ISO/IEC 27001 i ISO 22301, a także posiadaczem certyfikatów PRINCE2, ITIL, AgilePM i Cisco CCNA.
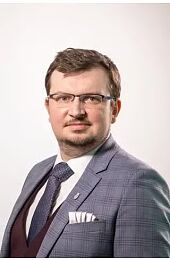
Mateusz Jakubik – [ORCID: 0000-0002-8992-7309] – prawnik oraz absolwent Executive MBA, specjalizujący się w ochronie danych osobowych, cyberbezpieczeństwie, compliance i prawnych aspektach nowych technologii. Pełni funkcję Chief Information Security Officer (CISO) w Bonnier Business Polska, jest partnerem w InfinityLawTech oraz Chief Information Officer (CIO) w ODO Szkolenia. Certyfikowany audytor wiodący i trener w zakresie systemów zarządzania bezpieczeństwem informacji (ISO/IEC 27001), ciągłości działania (ISO 22301) oraz zarządzania sztuczną inteligencją (ISO/IEC 42001). Doświadczenie zawodowe zdobywał m.in. w kancelarii prawnej specjalizującej się w ochronie danych osobowych oraz w spółce Skarbu Państwa z sektora energetycznego. Inspektor ochrony danych, wykładowca akademicki i praktyk, który łączy wiedzę prawną, organizacyjną i technologiczną, wspierając organizacje w skutecznym zarządzaniu ryzykiem i budowaniu zgodności regulacyjnej.

Michał Jaworski – radca prawny, menedżer i ekspert z ponad 25-letnim doświadczeniem zdobywanym w sektorach wysokiego ryzyka, w szczególności w branży lotniczej, FMCG oraz infrastrukturze operacyjnej. Były członek zarządu Kraków Airport, specjalizujący się w obszarach compliance, zarządzania ryzykiem, transakcji M&A oraz strategicznego doradztwa dla biznesu lotniczego. Jest członkiem Legal Committee European Business Aviation Association oraz of counsel kancelarii Głuchowski Siemiątkowski Zwara. W swojej praktyce koncentruje się na prawie lotniczym, zagadnieniach ładu organizacyjnego, budowaniu kultury odpowiedzialności (Just Culture) oraz wdrażaniu nowoczesnych systemów zarządzania, w tym rozwiązań wykorzystujących sztuczną inteligencję. Łączy wiedzę prawniczą z doświadczeniem menedżerskim, wspierając organizacje w skutecznym zarządzaniu ryzykiem, zgodnością regulacyjną i transformacją biznesową.
Martyna Jeuté – prawniczka, audytorka wewnętrzna Systemu Zarządzania Sztuczną Inteligencją zgodnie z normą ISO/IEC 42001:2023 oraz ekspertka w zakresie wdrożeń chmurowych i zarządzania infrastrukturą serwerową. Specjalistka prawna w Centrum Badań nad Cyberbezpieczeństwem Sieci Badawczej Łukasiewicz – Instytutu Sztucznej Inteligencji i Cyberbezpieczeństwa, wykładowca na studiach podyplomowych MBA Uniwersytetu Ekonomicznego w Katowicach. Jako COO Rapid Response Sp. z o.o. odpowiada za rozwój strategiczny organizacji oraz wdrażanie innowacyjnych rozwiązań z obszaru cyberbezpieczeństwa, sztucznej inteligencji i zgodności regulacyjnej. W swojej działalności zawodowej specjalizuje się w zagadnieniach cyberbezpieczeństwa, AI governance, ochrony danych, nowych technologii oraz zgodności organizacji z wymaganiami regulacyjnymi, w szczególności NIS2 i AI Act. Członek zarządu ETH Poland Sp. z o.o., współpracującej z Ethereum Foundation oraz Filecoin Foundation. Inicjatorka projektu ETHLegal i wieloletnia organizatorka konferencji ETH Warsaw. Ekspertka Polskiego Komitetu Normalizacyjnego, Komitetu Technicznego 333 ds. Blockchain i Technologii Rozproszonych Rejestrów. Laureatka nagrody Invest Cuff s Silver Block Awards Kobieta Web3 Roku 2025.
Adrian Kapczyński [ORCID: 0000-0002-9299-1467] – doktor nauk inżynieryjno-technicznych w dyscyplinie informatyka techniczna i telekomunikacja, nauczyciel akademicki oraz ekspert w zakresie cyberbezpieczeństwa i bezpieczeństwa informacji. Wykładowca Politechniki Śląskiej, lider zespołu badawczego oraz kierownik studiów podyplomowych „Cyber Science. Zarządzanie cyberbezpieczeństwem”. Pełni także funkcję Chief Information Security Officer (CISO) oraz doradcy strategicznego w obszarze cyberbezpieczeństwa. Jest członkiem Grupy Roboczej ds. Sztucznej Inteligencji i Internetu Rzeczy przy Ministerstwie Cyfryzacji. Specjalizuje się w prawie cyberbezpieczeństwa, regulacjach NIS2 i ustawy o krajowym systemie cyberbezpieczeństwa, zarządzaniu bezpieczeństwem informacji, bezpieczeństwie sztucznej inteligencji, audytach zgodności z normami ISO oraz zarządzaniu ryzykiem i odpornością organizacyjną. Autor i współautor publikacji naukowych oraz eksperckich poświęconych cyberbezpieczeństwu, AI i nowym technologiom. Laureat nagrody Złoty Biret za wykorzystanie AI w dydaktyce, odznaczony Medalem Komisji Edukacji Narodowej oraz Złotą Odznaką Polskiego Towarzystwa Informatycznego. Posiada prestiżowe certyfikaty zawodowe, m.in. CISA, CISM oraz certyfikacje audytorskie ISO/IEC 27001, ISO 22301 i ISO/IEC 42001.
Wojciech Lamik [ORCID: 0000-0002-3751-5521] – radca prawny, doktor nauk prawnych, współpracuje z firmą doradczą Olesiński i Wspólnicy, przewodniczący Komisji Nowych Technologii przy Okręgowej Izbie Radców Prawnych we Wrocławiu, Koordynator Zespołu ds. Nowych Technologii w Wymiarze Sprawiedliwości w Ośrodku Badań, Studiów i Legislacji przy Krajowej Radzie Radców Prawnych. Wpisany na listę zewnętrznych ekspertów prowadzoną przez Europejską Radę Ochrony Danych. Nominowany w 2024 r. do konkursu Rising Stars organizowanego przez wydawnictwo Wolters Kluwer. Specjalizuje się w prawie nowych technologii, ochronie danych osobowych oraz cyberbezpieczeństwa. Autor wielu publikacji naukowych.

Monika Lasota – radca prawny z wieloletnim doświadczeniem w obsłudze prawnej przedsiębiorców. Specjalizuje się w prawie nowych technologii, ze szczególnym uwzględnieniem umów IT, cyberbezpieczeństwa oraz prawnych aspektów sztucznej inteligencji. Na co dzień świadczy pomoc prawną na rzecz PKP S.A., gdzie doradza przy projektach obejmujących m.in. wdrożenia IT, opiniowanie i negocjowanie umów licencyjnych, utrzymaniowych, SLA, a także wdrażanie wymagań wynikających z dyrektywy NIS2 i ustawy o krajowym systemie cyberbezpieczeństwa. Doradza również w zakresie bieżącej obsługi korporacyjnej spółek. Doświadczenie zawodowe zdobywała także w kancelarii prawnej, obsługując klientów francuskojęzycznych w obszarze prawa gospodarczego. Wykładowczyni studiów podyplomowych „Cyberbezpieczeństwo w transporcie kolejowym” na Politechnice Warszawskiej. Autorka publikacji prawniczych i prelegentka konferencji oraz szkoleń z zakresu umów IT, cyberbezpieczeństwa i regulacji dotyczących sztucznej inteligencji. Radca prawny przy Okręgowej Izbie Radców Prawnych w Warszawie. Absolwentka studiów podyplomowych „Prawo nowych technologii” w Instytucie Nauk Prawnych PAN. Stypendystka regionu Île-de-France na kierunku Master 2 – Droit de l’entreprise na Université Paris-Saclay oraz absolwentka Centrum Prawa Francuskiego przy Uniwersytecie Warszawskim na kierunku Master 2 – Droit des aff aires.

Dominik Lubasz [ORCID: 0000-0001-9716-5802] – radca prawny, doktor habilitowany nauk prawnych, profesor Uniwersytetu Łódzkiego oraz wspólnik zarządzający w kancelarii Lubasz i Wspólnicy – Kancelaria Radców Prawnych. Ekspert w zakresie prawa nowych technologii, sztucznej inteligencji, e-commerce, własności intelektualnej, ochrony danych osobowych oraz prawa gospodarczego, w tym europejskiego prawa gospodarczego. Jest członkiem licznych gremiów eksperckich i naukowych, m.in. Grupy Roboczej ds. Sztucznej Inteligencji przy Kancelarii Prezesa Rady Ministrów, Grupy Roboczej ds. Sztucznej Inteligencji działającej przy Społecznym Zespole Ekspertów PUODO, Rady Naukowej Centrum Ochrony Danych Osobowych i Zarządzania Informacją WPiA UŁ oraz SABI – Stowarzyszenia Inspektorów Ochrony Danych. Pełni funkcję eksperta w sprawach sztucznej inteligencji i grupy roboczej ad hoc ds. prywatności w EADPP oraz eksperta legislacyjnego Izby Gospodarki Elektronicznej. Wykłada na studiach podyplomowych m.in. w Akademii Leona Koźmińskiego, Uczelni Łazarskiego, Polsko-Japońskiej Akademii Technik Komputerowych oraz Instytucie Nauk Prawnych PAN. Wielokrotnie wyróżniany i rekomendowany w prestiżowych międzynarodowych rankingach prawniczych, takich jak Th e Legal 500, Chambers and Partners Europe, Lexology Index / Who’s Who Legal oraz Media Law International. Laureat wyróżnień Client Choice oraz Client Choice – Global Elite Thought Leader, regularnie wskazywany jako jeden z liderów rynku ochrony danych osobowych w rankingu „Rzeczpospolitej”.
Adam Mizerski – magister inżynier, współzałożyciel i Prezes ISACA Katowice Chapter – Stowarzyszenia Audytu, Bezpieczeństwa i Kontroli Systemów Informacyjnych. Doświadczony lider zarządzający zespołem audytu ICT i cyberbezpieczeństwa z ponad 10-letnią praktyką w sektorze finansowym, specjalizujący się w audycie ICT, analizie ryzyka, kontroli wewnętrznej oraz ocenie zgodności z wymaganiami regulacyjnymi. Łączy perspektywę audytową, techniczną i zarządczą, koncentrując się na obszarach DORA, NIS2/KSC, ISO 27001/22301, COBIT, MITRE ATT&CK, bezpieczeństwa informacji oraz ciągłości działania. Wykładowca przedmiotów z zakresu CyberSec na studiach podyplomowych z zakresu cyberbezpieczeństwa organizowanych przez Akademię Marynarki Wojennej oraz konsorcjum Cyber Science – Zarządzanie Cyberbezpieczeństwem, które są realizowane przez Politechnikę Śląską. Prelegent wielu konferencji z zakresu cyberbezpieczeństwa (np. SEMAFOR, KSC FORUM, PolSecure, Przestępczość Teleinformatyczna XXI wieku, Confidence, Th e Hack Summit, Technology Risk Management Forum). Członek Rady Programowej konferencji SEcurity Management Audit FORum oraz Rady Doradczej CyberTek Tech Festival
Rafał Nikodym – ekspert w dziedzinie cyberbezpieczeństwa i audytu wewnętrznego z ponad 20-letnim doświadczeniem zdobywanym w sektorze finansowym oraz przemyśle obronnym. Kieruje Działem Audytu w Biurze Audytu i Kontroli PGZ S.A., odpowiadając za realizację i koordynację zadań audytowych w obszarach IT, cyberbezpieczeństwa i OT w grupie skupiającej kluczowe podmioty polskiego przemysłu zbrojeniowego. Posiada liczne krajowe i międzynarodowe certyfikaty z zakresu zarządzania ryzykiem, bezpieczeństwa informacji i audytu, m.in. CRISC, CRMA, ITIL 4, oraz uprawnienia audytora wiodącego ISO 27001 i ISO 22301. Jest aktywnym uczestnikiem inicjatyw związanych z cyberbezpieczeństwem, sztuczną inteligencją, kryptografią i technologiami kwantowymi, a także ekspertem Polskiego Instytutu Kontroli Wewnętrznej oraz Centrum Bezpieczeństwa Regionu Morza Bałtyckiego. Jako wykładowca, prelegent i szkoleniowiec dzieli się wiedzą z zakresu cyberbezpieczeństwa, zarządzania ryzykiem IT, audytu wewnętrznego oraz nowych technologii. Współpracuje z wieloma polskimi uczelniami, w tym Politechniką Warszawską, Uniwersytetem Warszawskim i Uniwersytetem Ekonomicznym w Poznaniu. Jest absolwentem matematyki, studiów MBA oraz licznych studiów podyplomowych poświęconych zarządzaniu ryzykiem, bezpieczeństwu informacji i przeciwdziałaniu nadużyciom gospodarczym.
Arkadiusz Osypiuk – od ponad 20 lat zawodowo związany z zarządzaniem bezpieczeństwem informacji, cyberbezpieczeństwem oraz ryzykiem technologicznym. Audytor wiodący systemów zarządzania zgodnych z normami ISO/IEC 27001 w zakresie bezpieczeństwa informacji oraz ISO/IEC 42001 w obszarze zarządzania sztuczną inteligencją. Wykładowca na kierunku Zarządzanie bezpieczeństwem informacji na Uczelni Łazarskiego. W swojej karierze odpowiadał m.in. za bezpieczeństwo systemów teleinformatycznych przetwarzających informacje niejawne w Kancelarii Prezesa Rady Ministrów, a także za zarządzanie globalnym ryzykiem IT w międzynarodowej korporacji z branży FMCG. Przez wiele lat tworzył i rozwijał funkcje oraz zespoły odpowiedzialne za cyberbezpieczeństwo w organizacjach działających w sektorach FinTech, marketingu i GameDev. Wspierał przedsiębiorstwa w budowie dojrzałych modeli zarządzania bezpieczeństwem, wdrażaniu mechanizmów ładu organizacyjnego, prowadzeniu audytów oraz dostosowywaniu organizacji do wymagań regulacyjnych i standardów międzynarodowych. Obecnie prezes i współzałożyciel firmy Rapid Response. Specjalizuje się w zarządzaniu ryzykiem, tworzeniu strategii cyberbezpieczeństwa, audycie IT, zarządzaniu zgodnością oraz AI governance. W swojej pracy łączy perspektywę biznesową i regulacyjną z praktyczną wiedzą techniczną, koncentrując się na przekładaniu wymagań prawnych i normatywnych na skuteczne rozwiązania organizacyjne i technologiczne.
Krzysztof Pawliczuk – inżynier oprogramowania i Head of Software Engineering, E-commerce z ponad 20-letnim doświadczeniem w branży IT. Od 2022 r. związany jest z Bonnier Business Polska, gdzie odpowiada za rozwój i utrzymanie systemów e-commerce funkcjonujących wokół portalu bankier.pl oraz innych serwisów wydawcy. Zarządza rozwiązaniami o wysokiej dostępności, działającymi w trybie 24/7. Jest absolwentem Wydziału Nauk Technicznych Uniwersytetu Warmińsko-Mazurskiego w Olsztynie, gdzie uzyskał tytuł magistra inżyniera. W swojej karierze łączy wieloletnią praktykę programistyczną z doświadczeniem menedżerskim, od blisko czterech lat pełniąc funkcje liderskie w zespołach inżynierskich. Specjalizuje się w wytwarzaniu oprogramowania, architekturze systemów wysokiej dostępności oraz cyberbezpieczeństwie środowisk produkcyjnych. Szczególne miejsce w jego działalności zajmują zagadnienia związane z technicznym wdrażaniem wymogów bezpieczeństwa w serwisach medialnych i e-commerce, w tym zarządzanie ryzykiem dostawców usług chmurowych i CDN, zapewnianie ciągłości działania oraz obsługa incydentów bezpieczeństwa. Zajmuje się również wdrażaniem systemów zarządzania sztuczną inteligencją zgodnych z normą ISO/IEC 42001. Posiada certyfikaty Wiodącego Wdrożeniowca oraz Audytora Wewnętrznego systemu zarządzania sztuczną inteligencją według normy ISO/IEC 42001, wydane przez BSI Training Academy odpowiednio w 2024 i 2025 r.
Dominika Prabucka – radczyni prawna, Information & Data Governance Expert w Hyundai Motor Europe GmbH. Audytor wiodący ISO/IEC 27001:2022 oraz 22301:2019. Posiada tytuł Certified in Cybersecurity (CC) wydany przez ISC2, tytuł Certified Information Privacy Professional – Europe (CIPP/E) wydany przez IAPP oraz kwalifikację Zarządzanie Cyberbezpieczeństwem Menedżer wydaną przez Polskie Towarzystwo Informatyczne. Jedna z laureatek stypendium Women4Cyber & Solvay Scholarship 2024 na Executive Master in Cybersecurity Management w Solvay Brussels School Lifelong Learning w Brukseli.
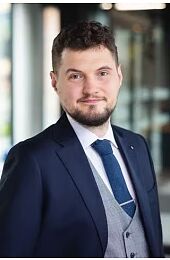
Rafał Prabucki [ORCID: 0000-0003-2397-1283] – doktor nauk prawnych, Executive MBA i inżynier. Partner w InfinityLaw, COO w Szostek_Digital oraz ekspert w ODO Szkolenia. Członek Społecznego Zespołu Ekspertów przy Prezesie Urzędu Ochrony Danych Osobowych. Audytor wiodący ISO/IEC 27001, BCMS ISO 22301 oraz ISO/IEC 42001/2023. Posiadacz tytułu Certified in Cybersecurity (CC) wydanego przez ISC2. Adiunkt na Uniwersytecie Śląskim oraz ekspert senior w Łukasiewicz AI. Członek CYBER SCIENCE i SABI. Założyciel LegalHackers Katowice. Asystent w zakończonych projektach dotyczących wykorzystania nowych technologii w przemyśle: MAS4AI na Uniwersytecie Śląskim i SHOP4CF na Uniwersytecie Opolskim. Alumn stypendiów w Polsce, Hiszpanii i Niemczech. Wykładowca na renomowanych uczelniach.
.jpg "Skibicki_Rafał (1).jpg")
Rafał Skibicki [ORCID: 0000-0003-1194-4173] – radca prawny, doktor nauk prawnych; praktyk oraz akademik łączący swoje zainteresowania naukowe z pracą praktyka w tematyce dotyczącej platform internetowych oraz sztucznej inteligencji. Świadczy usługi w Booksy International sp. z o.o. jako Senior In-House Lawyer zajmującej się globalnie tematyką zgodności z prawem platform internetowych; adiunkt w Katedrze Sztucznej Inteligencji na Wydziale Informatyki i Telekomunikacji Politechniki Wrocławskiej; sekretarz redakcji „Prawa Mediów Elektronicznych”; wykładał na Uniwersytecie Wrocławskim, Politechnice Wrocławskiej, Uniwersytecie Śląskim, Uniwersytecie Łódzkim oraz na aplikacji w OIRP we Wrocławiu. Laureat Nagrody Ministra Kultury i Dziedzictwa Narodowego za najlepszą pracę doktorską na temat własności intelektualnej w konkursie Urzędu Patentowego RP w 2024 r. Special Recognition International LegalTech Competition 2025. Specjalizuje się w zagadnieniach związanych z platformami internetowymi, handlem elektronicznym, prawem autorskim oraz prawem sztucznej inteligencji.
Konrad Szewczak – Chief Technology Officer w Bonnier Business Polska. Doświadczony menedżer IT z pasją do technologii i ludzi. Od lat z sukcesem buduje zaangażowane zespoły IT, które wspólnie realizują ambitne cele biznesowe. Specjalizuje się w optymalizacji procesów biznesowych poprzez wdrażanie zintegrowanych systemów informatycznych. Realizował liczne projekty obejmujące kompleksowe zmiany infrastrukturalne, zawsze dbając o zapewnienie ciągłości działania systemów i minimalizację ryzyka. Dzięki temu zdobył bogate doświadczenie w zarządzaniu złożonymi przedsięwzięciami oraz wdrażaniu innowacyjnych rozwiązań. Wierzy, że sukces IT mierzy się nie tylko efektywnością techniczną, lecz przede wszystkim wartością, jaką dostarcza organizacji. Jego doświadczenie w zarządzaniu projektami IT oraz zespołami pozwala skutecznie prowadzić organizacje przez proces transformacji cyfrowej.
Kamil Szpyt [ORCID: 0000-0002-2307-8789] – doktor nauk prawnych, adiunkt na Wydziale Prawa Uniwersytetu Andrzeja Frycza Modrzewskiego w Krakowie. Wykładowca studiów podyplomowych na Uniwersytecie Łódzkim oraz Akademii Leona Koźmińskiego. Współpracownik Centrum Prawa Designu, Mody i Reklamy Uniwersytetu Śląskiego. Wykładał również w Kolegium Nauk Medycznych Uniwersytetu Rzeszowskiego i w Wyższej Szkole Inżynieryjno-Ekonomicznej z siedzibą w Rzeszowie. Autor blisko pięćdziesięciu publikacji z zakresu prawa nowych technologii, prawa ubezpieczeń gospodarczych, prawa własności intelektualnej i prawa cywilnego. Redaktor i współredaktor komentarzy do ustaw ubezpieczeniowych, monografii poświęconych problematyce InsurTech i FinTech oraz podręcznika do prawa ubezpieczeń gospodarczych. Prelegent na kilkudziesięciu międzynarodowych i ogólnopolskich konferencjach naukowych. Członek m.in. polskiego oddziału Association Internationale de Droit des Assurances (AIDA) oraz kolegium redakcyjnego „Prawa Asekuracyjnego”. Radca prawny prowadzący własną kancelarię.
Mariola Więckowska – ekspertka w dziedzinie ochrony danych osobowych, prywatności i nowych technologii, doświadczony Inspektor Ochrony Danych. Na stanowisku Director of Privacy Innovative Technologies w LexDigital wspiera organizacje we wdrażaniu innowacyjnych projektów technologicznych, zapewniając zgodność z wymogami RODO, prowadząc audyty bezpieczeństwa oraz zarządzając zagadnieniami związanymi z ochroną danych i cyberbezpieczeństwem. Członkini Społecznego Zespołu Ekspertów przy Prezesie UODO, a także organizacji IAPP, SABI, Cyber Women Community i ISSA. Wykładowczyni studiów podyplomowych, gdzie dzieli się praktyczną wiedzą z zakresu ochrony danych, oceny ryzyka, bezpieczeństwa systemów IT i cyberbezpieczeństwa. Absolwentka kierunków związanych z IT, bezpieczeństwem informacji, zarządzaniem przedsiębiorstwem i projektami IT oraz prestiżowych programów międzynarodowych, w tym European Data Protection Law Summer School organizowanego przez Brussels Privacy Hub oraz Data Ethics, AI and Responsible Innovation na University of Edinburgh.
Karol Witas – adwokat wpisany na listę Okręgowej Rady Adwokackiej w Warszawie, Senior Associate w kancelarii Th e Heart Legal. Specjalizuje się w prawie nowych technologii, cyberbezpieczeństwie oraz ochronie danych osobowych. Doradza organizacjom w zakresie wdrażania wymogów dyrektywy NIS2, krajowego systemu cyberbezpieczeństwa (KSC), RODO oraz zasad nadzoru nad sztuczną inteligencją (AI governance). Jest certyfikowanym audytorem ISO/IEC 27001 Lead Auditor oraz współautorem komentarza do dyrektywy NIS2 opublikowanego w systemie Wolters Kluwer LEX.

Aleksander Wojdyła – ekspert w sprawach cyberbezpieczeństwa specjalizujący się w testach penetracyjnych infrastruktury, analizach OSINT oraz ćwiczeniach red team. Na co dzień wspiera organizacje w identyfikacji i ograniczaniu ryzyk bezpieczeństwa, prowadząc także przeglądy konfiguracji oraz doradzając w obszarze zgodności i bezpieczeństwa informacji. Posiada uznane certyfikaty branżowe, w tym CISSP, OSEP i OSCP. Łączy wiedzę z zakresu prawa i wymogów regulacyjnych z praktycznym doświadczeniem w bezpieczeństwie ofensywnym, dzięki czemu skutecznie przekłada wyniki audytów i testów bezpieczeństwa na zrozumiałe, mierzalne rekomendacje dla zespołów technicznych i kadry zarządzającej. Jest doświadczonym prelegentem i trenerem, który przeszkolił tysiące uczestników zarówno z zaawansowanych zagadnień technicznych, jak i cyber awareness. Regularnie występuje na konferencjach branżowych w Polsce i za granicą oraz publikuje artykuły poświęcone sztucznej inteligencji, prawu, zgodności i bezpieczeństwu ofensywnemu.
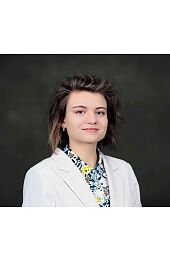
Emilia Zalewska-Czajczyńska – prawniczka i project manager specjalizująca się w obszarze nowych technologii, cyberbezpieczeństwa oraz wdrożeń LegalTech. Obecnie pracuje jako specjalistka ds. optymalizacji procesów i wdrożeń technologicznych dla kancelarii prawnych oraz działów prawnych firm w Legitize. Wcześniej związana była z NASK Państwowym Instytutem Badawczym, gdzie jako starsza analityczka ds. policy zajmowała się zagadnieniami cyberbezpieczeństwa i sztucznej inteligencji. Doradzała podmiotom administracji publicznej oraz ministerstwom, a także uczestniczyła w pracach konsultacyjnych nad wdrożeniem w Polsce regulacji NIS2 i AI Act. Jako ekspertka reprezentowała Polskę w Grupie Roboczej przy AI Office poświęconej zakazanym systemom sztucznej inteligencji. Jest autorką artykułów i publikacji poświęconych prawnym oraz społecznym aspektom nowych technologii, publikowanych m.in. na portalu Cyberpolicy. Od 2024 r. pełni również funkcję członkini At-Large Advisory Committee przy Internet Corporation for Assigned Names and Numbers (ICANN).
Newsletter Profinfo.pl
Zapisz się do naszego newslettera i odbierz kupon 50 zł na zakupy
Zapisz się do newslettera Tematyka, tagi
Opinie
Aby dodać opinię, zaloguj się lub załóż konto
Brak opinii o tym produkcie.
Dlaczego Profinfo.pl?
Darmowa dostawa
Wysyłka w 48h
Dlaczego Profinfo.pl?
Ponad 10 tys. tytułów
Darmowa dostawa już od 180zł
Czat online z konsultantem
Promocyjne ceny i rabaty
Sprawna realizacja zamówienia
Dostęp do ebooka w 5 minut
Przewodnik po formatach
Książka + Ebook
Wybierasz książkę w tradycyjnej wersji papierowej oraz e-booka w popularnych formatach*.
Książka
Wybierasz książkę w tradycyjnej wersji papierowej
Ebook
Wybierasz e-book w popularnych formatach*:
- - PDF - format dedykowany do czytania na urządzeniach z dużym ekranem np. na - komputerach PC, laptopach czy tabletach.
- - e-PUB - Format przyjazny do czytania na czytnikach i innych - urządzeniach mobilnych.
*Informacje o dostępnym formacie znajdziesz na karcie produktu przy wyborze wersji e-book.
E-booki zakupione w księgarni profinfo.pl oznaczone są w sposób trwały znakiem wodnym (watermarkiem).
Fragment publikacji
Dyrektywa NIS2. Komentarz
Otwórz